
Keamanan server menjadi salah satu aspek penting dalam pengembangan platform permainan slot digital. Server menyimpan berbagai informasi, memproses permintaan pengguna, dan mengelola komunikasi antarkomponen aplikasi. Oleh karena itu, pengembang perlu menerapkan sistem pemantauan untuk mendeteksi aktivitas yang mencurigakan.
Salah satu teknologi yang mendukung kebutuhan tersebut adalah Intrusion Detection System (IDS). Teknologi ini membantu administrator mengenali indikasi serangan sebelum gangguan berkembang menjadi masalah yang lebih besar. Dengan pemantauan yang tepat, keamanan infrastruktur dapat dikelola secara lebih terukur. Berikut ini akan membahas tentang Bagaimana Intrusion Detection System Memantau Keamanan Server Slot.
Mengenal Intrusion Detection System
Intrusion Detection System merupakan mekanisme keamanan yang memantau aktivitas jaringan atau perangkat untuk menemukan indikasi penyusupan. Sistem ini menganalisis lalu lintas data, aktivitas pengguna, serta kejadian tertentu pada server.
Ketika menemukan pola yang dianggap mencurigakan, IDS akan menghasilkan peringatan. Selanjutnya, administrator dapat memeriksa informasi tersebut untuk menentukan tindakan yang diperlukan.
Dalam lingkungan server slot digital, IDS dapat membantu mengawasi berbagai aktivitas. Contohnya meliputi percobaan akses tidak sah, pemindaian port, dan komunikasi jaringan yang tidak biasa.
Cara IDS Memantau Aktivitas Server
IDS bekerja dengan mengumpulkan dan menganalisis data dari sumber yang telah ditentukan. Proses tersebut memungkinkan sistem mengenali perubahan perilaku yang berpotensi mengancam keamanan.
1. Memantau Lalu Lintas Jaringan
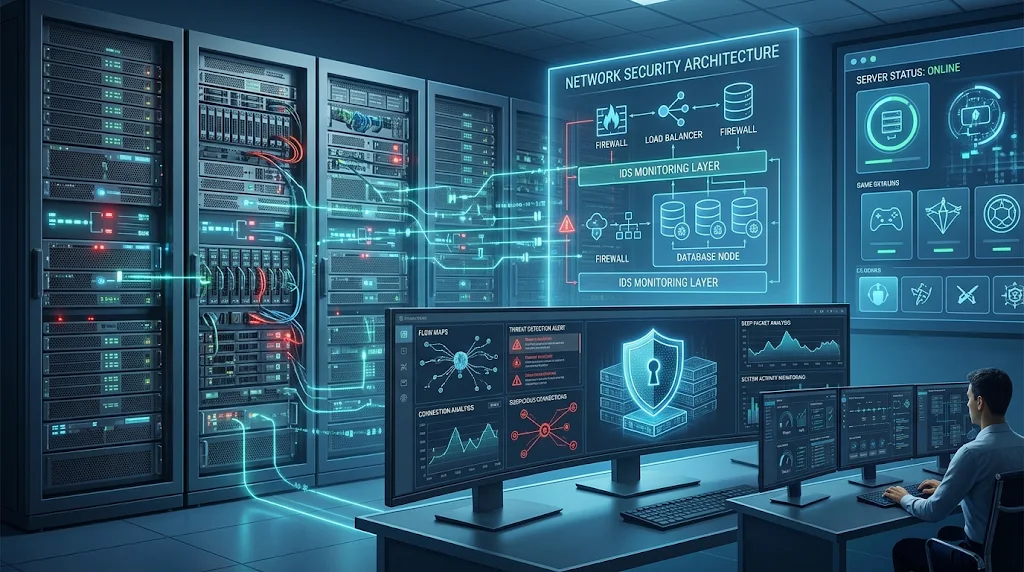
Network-based Intrusion Detection System atau NIDS memantau paket data yang melewati jaringan. Sistem ini dapat mengenali pola komunikasi yang mengarah pada aktivitas berbahaya.
Misalnya, server menerima permintaan dalam jumlah besar dari sumber yang sama. Jika pola tersebut menyerupai pemindaian jaringan atau aktivitas serangan, IDS dapat menghasilkan peringatan.
Namun, lonjakan lalu lintas tidak selalu menunjukkan serangan. Administrator tetap perlu memeriksa konteks dan karakteristik permintaan tersebut.
2. Menganalisis Aktivitas Sistem
Host-based Intrusion Detection System atau HIDS memantau aktivitas pada perangkat tertentu. Pemantauannya dapat mencakup perubahan berkas, catatan sistem, proses berjalan, dan aktivitas autentikasi.
Sebagai contoh, sistem dapat mendeteksi perubahan pada berkas konfigurasi yang sensitif. Aktivitas tersebut kemudian dibandingkan dengan kondisi atau kebijakan keamanan yang telah ditetapkan.
Dengan demikian, administrator memiliki informasi untuk menyelidiki perubahan yang tidak sesuai prosedur.
3. Mengenali Pola Serangan
IDS umumnya menggunakan dua pendekatan utama untuk mendeteksi ancaman, yaitu signature-based detection dan anomaly-based detection.
Signature-based detection membandingkan aktivitas dengan pola serangan yang sudah dikenal. Pendekatan ini efektif untuk mengenali ancaman yang memiliki karakteristik tertentu.
Sementara itu, anomaly-based detection mencari penyimpangan dari perilaku normal. Metode tersebut dapat membantu menemukan aktivitas baru yang belum memiliki pola deteksi khusus.
Peran IDS dalam Melindungi Server Slot Digital
Penerapan IDS membantu pengelola memahami kondisi keamanan infrastruktur secara berkelanjutan. Teknologi ini juga mendukung proses investigasi ketika muncul aktivitas yang tidak biasa.
Mendeteksi Percobaan Akses Tidak Sah
Server platform digital biasanya memiliki layanan autentikasi dan sistem pengelolaan akun. Karena itu, percobaan login berulang dapat menjadi salah satu indikator yang perlu diperhatikan.
IDS dapat menganalisis pola tersebut berdasarkan sumber koneksi, frekuensi permintaan, dan karakteristik aktivitas. Administrator kemudian dapat meninjau apakah kejadian tersebut berkaitan dengan kesalahan pengguna atau percobaan serangan.
Mengawasi Perubahan Konfigurasi
Konfigurasi server memengaruhi cara layanan berjalan dan berkomunikasi. Perubahan tanpa otorisasi dapat membuka celah keamanan atau menyebabkan gangguan operasional.
Melalui pemantauan aktivitas host, IDS dapat membantu mendeteksi perubahan berkas penting. Informasi tersebut berguna untuk proses pemeriksaan dan audit keamanan.
Mengidentifikasi Aktivitas Jaringan Mencurigakan
Komunikasi jaringan yang tidak biasa dapat menjadi indikasi adanya penyusupan. Contohnya adalah koneksi menuju alamat yang tidak dikenal atau pola komunikasi yang menyimpang dari kebiasaan server.
IDS membantu mencatat kejadian tersebut agar administrator dapat melakukan analisis lebih lanjut. Dengan begitu, tim teknis tidak hanya mengandalkan pemeriksaan manual.
Tahapan Penanganan Peringatan IDS
Peringatan IDS perlu melalui proses verifikasi sebelum administrator mengambil tindakan. Langkah ini penting karena tidak semua aktivitas mencurigakan merupakan serangan nyata.
Secara umum, proses penanganannya meliputi beberapa tahapan berikut:
-
Pengumpulan data: Sistem mencatat aktivitas jaringan atau perangkat yang dipantau.
-
Analisis kejadian: IDS membandingkan aktivitas dengan aturan dan pola deteksi.
-
Pembuatan peringatan: Sistem mengirimkan notifikasi ketika menemukan indikasi ancaman.
-
Investigasi: Administrator memeriksa log, sumber koneksi, dan dampak kejadian.
-
Tindakan keamanan: Tim teknis menerapkan langkah mitigasi sesuai hasil pemeriksaan.
Proses tersebut membantu organisasi membangun respons keamanan yang lebih konsisten. Selain itu, dokumentasi setiap kejadian dapat menjadi bahan evaluasi untuk memperbaiki kebijakan keamanan.
Perbedaan IDS dan Intrusion Prevention System
IDS sering disandingkan dengan Intrusion Prevention System atau IPS. Meskipun memiliki tujuan yang berkaitan, keduanya mempunyai fungsi utama berbeda.
IDS berfokus pada pemantauan dan pemberian peringatan. Sebaliknya, IPS dapat mengambil tindakan otomatis untuk memblokir lalu lintas yang memenuhi aturan tertentu.
Dalam praktiknya, kedua teknologi dapat digunakan secara bersamaan. IDS membantu proses pengamatan, sedangkan IPS memberikan lapisan pencegahan tambahan.
Pemilihan konfigurasi tetap harus mempertimbangkan kebutuhan operasional. Aturan yang terlalu ketat berpotensi memblokir koneksi sah dan mengganggu layanan.
Tantangan Penerapan IDS pada Infrastruktur Server
Penggunaan IDS tidak sepenuhnya bebas dari kendala. Salah satu tantangan utamanya adalah false positive, yaitu ketika aktivitas normal terdeteksi sebagai ancaman.
Selain itu, volume data yang besar dapat meningkatkan kebutuhan penyimpanan dan kapasitas analisis. Administrator perlu mengatur aturan deteksi agar sistem tetap relevan dengan karakteristik infrastruktur.
IDS juga tidak dapat menggantikan seluruh mekanisme keamanan. Organisasi tetap membutuhkan autentikasi kuat, enkripsi, pembaruan perangkat lunak, firewall, pencadangan, dan audit berkala.
Kesimpulan
Intrusion Detection System membantu memantau keamanan server slot digital melalui analisis lalu lintas jaringan dan aktivitas perangkat. Teknologi ini dapat memberikan peringatan terhadap indikasi penyusupan, perubahan konfigurasi, serta pola komunikasi yang mencurigakan.
Namun, efektivitas IDS bergantung pada kualitas aturan deteksi dan kemampuan administrator dalam menindaklanjuti peringatan. Jika dipadukan dengan kontrol keamanan lainnya, IDS dapat memperkuat pengawasan infrastruktur dan mendukung stabilitas operasional server.